

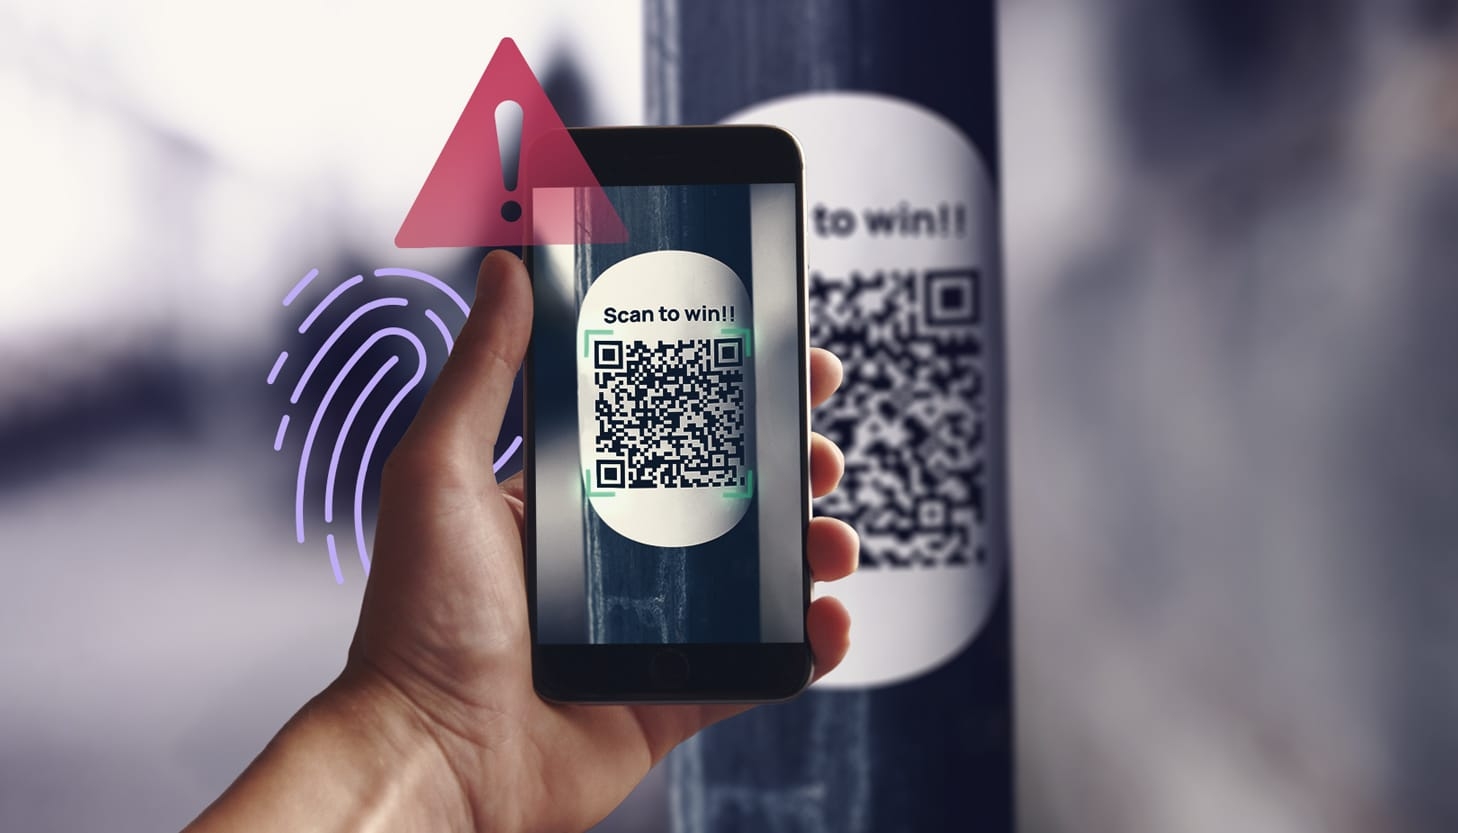
През 2026 г. терминът „Quishing“ (комбинация от QR и Phishing) се превърна в една от най-големите заплахи за пътуващите по летищата. Докато традиционният фишинг разчита на фалшиви имейли, куишингът използва нашето доверие към QR кодовете, които днес са навсякъде – от дигитални бордни карти до менюта в ресторантите.
Ето как работи тази измама и защо летището е перфектното място за нейните извършители:
1. Как работи „Quishing“ капанът?
Измамниците разчитат на факта, че на летището хората са уморени, бързащи и разсеяни. Те поставят фалшиви QR кодове върху:
-
Стикери върху легитимни табели: Например върху официалния QR код за плащане на паркинг или за достъп до „безплатния“ Wi-Fi.
-
Фалшиви известия за полети: Стикери на гейтовете, които приканват да „сканирате за актуална информация за закъснения“.
-
Менюта в заведенията: Измамниците просто залепват нов код върху оригиналния в ресторанта на терминала.
2. Защо е толкова опасно?
За разлика от интернет линковете, при които можете да видите адреса (URL), преди да кликнете, QR кодът е „черна кутия“. Окото ви не може да разпознае дали той води към официалния сайт на авиокомпанията или към сървъра на хакер в друга държава.
-
Кражба на данни: Сканирането ви отвежда до перфектно копие на легитимен сайт, където ви канят да въведете номер на паспорт, кредитна карта или данни за лоялната програма (мили).
-
Директно заразяване: В някои случаи кодът може директно да свали злонамерен софтуер (malware), който да следи паролите ви или да блокира телефона ви (ransomware).
3. Основните „червени флагове“ на летището
-
Съмнителни стикери: Ако видите QR код, който изглежда залепен върху друг или ръбовете му са разлепени, никога не го сканирайте.
-
Искане на лична информация: Официален QR код за меню или разписание на полети никога няма да поиска от вас да въведете парола или данни от карта, за да видите информацията.
-
Прекомерна спешност: Известия тип „Сканирайте сега, за да не изпуснете компенсацията си за закъснение“, често са знак за измама.
4. Как да се защитите през 2026 г.?
-
Проверявайте URL адреса: Повечето модерни смартфони показват малък преглед на линка, преди да го отворите. Гледайте внимателно за правописни грешки (напр. qantass.com вместо qantas.com).
-
Използвайте официалните приложения: Вместо да сканирате кодове по стените, проверявайте полета си и плащайте паркинга през официалното мобилно приложение на летището или авиокомпанията.
-
Въвеждайте адресите ръчно: Ако трябва да платите за VISITAX или друга туристическа такса (често срещано в Мексико или Бали), въведете официалния правителствен адрес директно в браузъра си.
-
Бъдете подозрителни към Wi-Fi: Избягвайте QR кодове, които обещават „лесен достъп“ до Wi-Fi мрежата. По-добре потърсете официалната мрежа в настройките на телефона си.
Професионален съвет:
Ако се наложи да сканирате физически QR код (например на паркинг), прокарайте пръст по него. Ако усетите, че е стикер, залепен върху твърда повърхност, вероятно става въпрос за измама.


